

- ÜBER UNS
- ÜBERPRÜFUNG DER GÜLTIGKEIT DER FAHRZEUGKONTROLLE
- LISTE DER FAHRZEUGPRÜFSTATIONEN (STK)
- FÜR DIE ÖFFENTLICHKEIT
- VORSCHRIFTEN
- KONTAKT
 13.02.2026
Am 9. Februar 2026 haben wir in der Zeit von 10:01 bis 10:17 eine steigende Zahl von Anfragen an das Formular „Abgeschlossene Kontrollen“ festgestellt. Das Besondere an diesen Anfragen war, dass der Benutzer wiederholt einen sehr langen Zeitraum für die Auswahl von Daten über abgeschlossene Kontrollen anforderte, was zu einer extremen Belastung des DB-Servers führte.
Gleichzeitig haben wir in diesem Zeitraum eine sehr hohe Zahl von Anmeldeanfragen an CIS TK (von einer Prüfstelle) registriert, mit einem Maximum von 418 Anfragen in einer Minute. Ebenso wie beim Vorfall vom 30. September 2025 kam diese Aktivität vom Konto des Technikers Ing. D. T., der Techniker der autorisierten Person XXX (Prüfstelle Nr. XXX) ist.
Diese Anfragen verursachten eine hohe Auslastung des DB-Servers und einen Anstieg der Anfragenwarteschlange. Infolgedessen verlangsamte sich die Reaktionszeit von CIS TK zwischen 10:01 und 10:17 schrittweise, und in einigen Fällen wurden Anfragen von Benutzern abgewiesen.
Der Vorfall kann als lokal ausgelöster DoS-Vorfall (Denial of Service) eingestuft werden, wobei die Absicht hinter den Anfragen an das Formular „Abgeschlossene Kontrollen“ nicht eindeutig beurteilt werden kann.
Im Fall der wiederholten Anmeldeanfragen kann dieses Verhalten als bewusst und vorsätzlich eingestuft werden, unter Einsatz externer Softwarewerkzeuge zur Automatisierung der Kommunikation und zum Data Mining unter Verwendung gültiger Zugriffsrechte. Da CIS TK technische Maßnahmen gegen Data Mining bei Verwendung solcher Verfahren implementiert hat (es kommt also nicht zur Offenlegung von Daten aus CIS TK), ist das wahrscheinliche Ziel des Angreifers die Einschränkung des Betriebs von CIS TK und die Schädigung des Betreibers und anderer Benutzer von CIS TK.
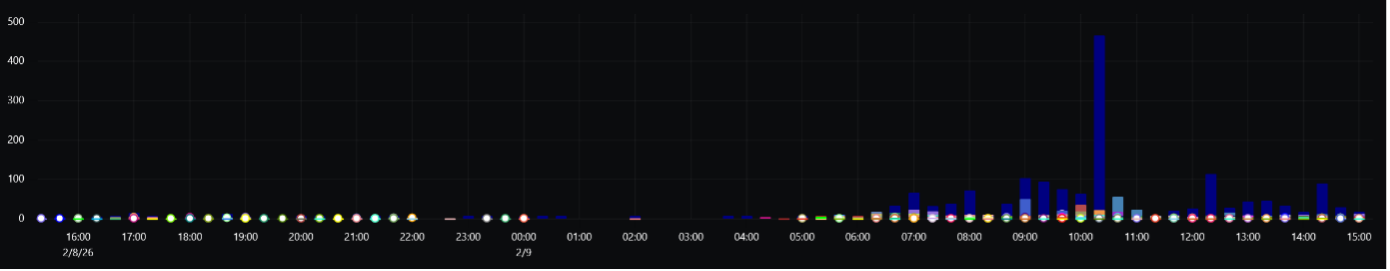
Gesamtzahl der Anfragen an „Abgeschlossene Kontrollen“, die Prüfstelle mit dominanter Aktivität ist blau dargestellt, für 08.02.2026 15:20 – 09.02.2026 15:00
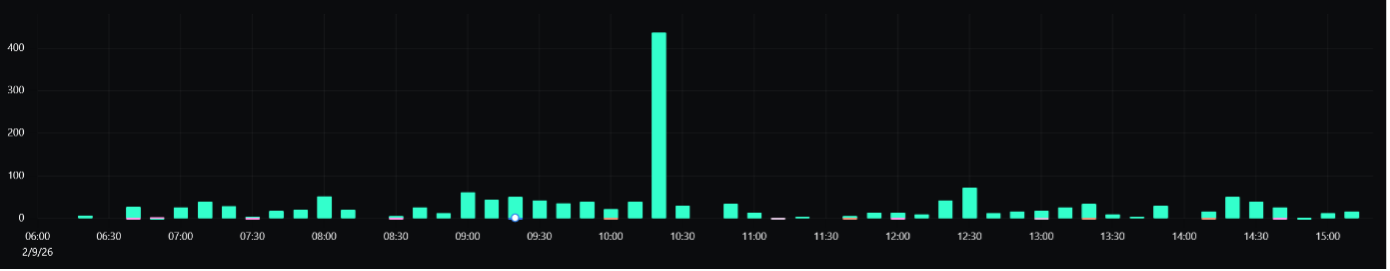
Anzahl der Anmeldeanfragen an CIS TK für 09.02.2026 6:15–15:15
Auswirkung
CIS TK verzeichnete keinen vollständigen Ausfall. Es wurde eine Verlangsamung der Systemreaktion von 16 Minuten (10:01–10:17) registriert, und in einigen Fällen wurden Anfragen eines Teils der autorisierten Benutzer abgewiesen.
Vorgeschlagene Maßnahmen
Im Hinblick auf die hohe Belastung durch das Formular „Abgeschlossene Kontrollen“ haben wir eine Lösung zur Optimierung der Anzahl der Abfragen an den DB-Server eingesetzt. Gleichzeitig werden wir die Regeln für die Auswahl abgeschlossener Kontrollen anpassen und den maximalen Umfang der ausgewählten Daten begrenzen.
Wir werden die Betriebsparameter der Infrastruktur weiterhin konsequent überwachen, eine forensische Analyse der Ursachen durchführen, Quellen möglicher Anomalien aufdecken und verantwortliche Akteure sowie deren Vorgehensweisen identifizieren. Auf Grundlage der festgestellten Tatsachen werden wir die entsprechenden Schritte einleiten, um Personen zur Verantwortung zu ziehen, die Aktivitäten ausführen, die gegen das Gesetz verstoßen.
Gleichzeitig fordern wir die Benutzer auf, CIS TK verantwortungsvoll zu nutzen, ausschließlich zu dem Zweck, für den es bestimmt ist, und über regelmäßig aktualisierte Versionen unterstützter Browser (Google Chrome, Mozilla Firefox, Microsoft Edge, Apple Safari). Zugleich weisen wir die Benutzer auf ihre Verantwortung für Aktivitäten hin, die gegenüber CIS TK in ihrem Namen durchgeführt werden, sowie auf die Pflicht, die Zugangsdaten ihres zugewiesenen Benutzerkontos zu schützen, sie nicht offenzulegen oder mit anderen zu teilen und im Falle einer Kompromittierung das Anmeldepasswort für CIS TK unverzüglich zu ändern. Ebenso fordern wir die Benutzer auf, bei Abwesenheit vom Arbeitsplatz anderen Personen den Zugang zu CIS TK zu verhindern.